Mit oder ohne www? Die Hauptadresse deiner .at-Website festlegen
So richtest du deine .at-Website mit oder ohne www ein: eine Hauptadresse wählen, beide Hostnamen mit DNS und HTTPS prüfen und Weiterleitungen zu Unterseiten testen.
Weiterlesen ↗Deine .at-Domain ist registriert, doch der Browser zeigt eine Zertifikatswarnung? So trennst du Domain, DNS und HTTPS und findest die richtige Stelle für die Einrichtung.
Eine Domainregistrierung richtet noch kein HTTPS für deine Website ein. Verbinde den Namen mit deinem Website-Dienst und aktiviere dort ein gültiges Zertifikat für jede verwendete Adresse. Prüfe Hauptdomain und www einzeln, bevor du eine Weiterleitung einrichtest. Bei einer Browserwarnung gibst du keine Zugangsdaten ein und umgehst die Warnung nicht.
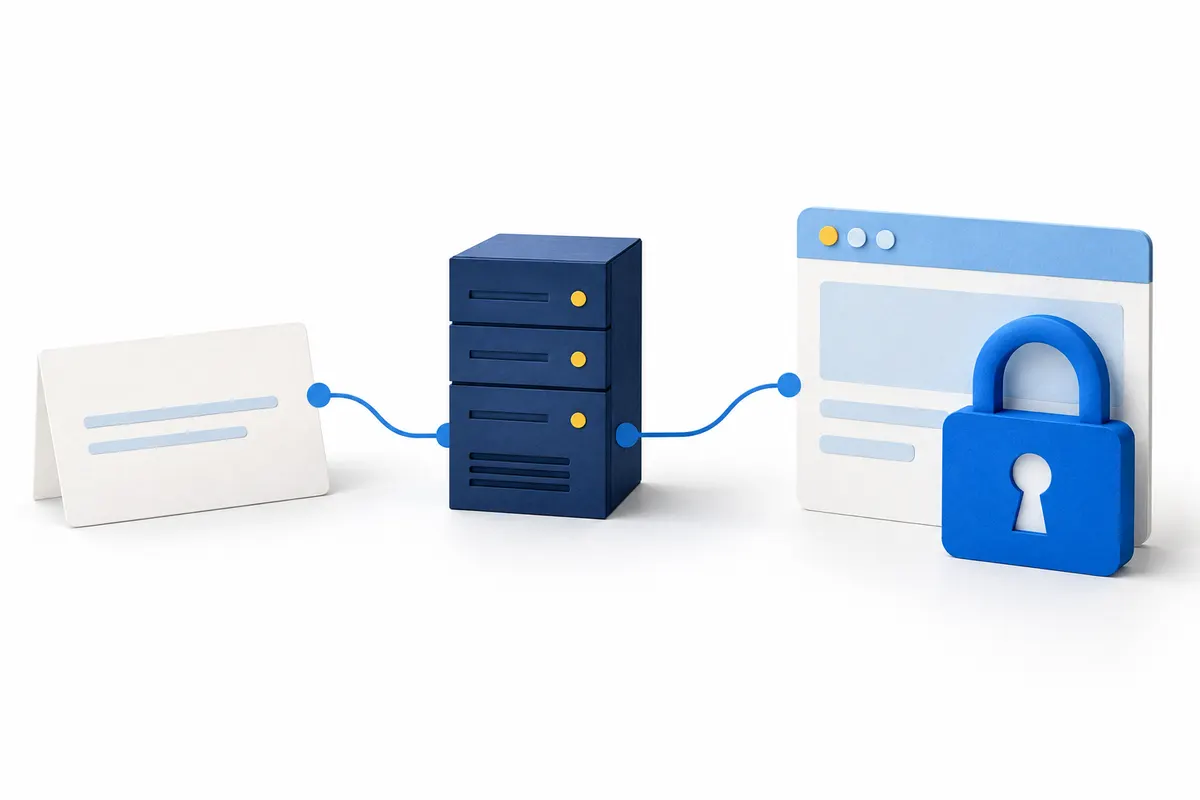
Der Kauf einer .at-Domain sichert dir die Registrierung des Namens. DNS-Einträge führen Anfragen zu den dafür vorgesehenen Diensten. HTTPS schützt die Verbindung zur Website mit TLS; das Zertifikat gehört zur Einrichtung des erreichbaren Webdienstes. Im Alltag wird dafür oft noch „SSL-Zertifikat“ gesagt. Ein funktionierender DNS-Eintrag ist deshalb kein Nachweis, dass HTTPS bereits eingerichtet ist. Notiere zunächst, wo du die Domain verwaltest, welcher Dienst die Website bereitstellt und wo die aktiven DNS-Einträge liegen. Diese drei Antworten helfen dir, die passende Einstellung zu finden, statt wahllos Änderungen vorzunehmen.
| Baustein | Aufgabe | Wo prüfen? |
|---|---|---|
| Domain | Deinen Namen registriert halten | Domainkonto und Verlängerung |
| DNS | Name und Dienst verbinden | Verwaltung der aktiven Nameserver |
| HTTPS-Zertifikat | Identität des Webdienstes für den Hostnamen prüfen helfen | Website-Dienst oder Webserver |
Öffne die Domain-Einstellungen deines Website-Dienstes und füge die gewünschte Adresse hinzu. Übernimm anschließend nur die ausdrücklich genannten DNS-Ziele. Ein A-Eintrag erwartet eine IPv4-Adresse; ein CNAME erwartet einen Zielnamen, keine vollständige Internetadresse mit https:// und Seitenpfad. Wenn du auch www verwenden möchtest, berücksichtige diese Variante. Lass vorhandene MX- und Mail-TXT-Einträge bestehen. Ein Zertifikat ist für sich allein kein Grund, die Nameserver auszutauschen. Warte mit weiteren Eingriffen, bis du geprüft hast, welche DNS-Verwaltung tatsächlich aktiv ist. Änderungen an einer ungenutzten Zone lösen das Problem nicht.
A-Record und CNAME richtig zuordnenDNS und Nameserver bei deiner Domain verstehenHauptdomain und www sind unterschiedliche Hostnamen. Soll beides erreichbar sein, muss der jeweilige HTTPS-Endpunkt ein dafür gültiges Zertifikat ausliefern. Kontrolliere die abgedeckten Namen in der Zertifikatsansicht des Browsers oder in der Verwaltung deines Website-Dienstes. Ein Zertifikat für eine Unterdomain deckt die Hauptdomain nicht automatisch ab. Auch ein Wildcard-Zertifikat ist kein Freibrief für jede Namensebene: Die übliche Wildcard-Prüfung nach RFC 9525 erfasst genau ein zusätzliches Label. Für deinen Start ist eine klare Liste der tatsächlich benötigten Hostnamen meist hilfreicher als ein möglichst kompliziertes Zertifikatsmodell.
Eine Hauptadresse mit oder ohne www festlegen
Bei der Zertifikatsausstellung muss die Kontrolle über den Namen nachgewiesen werden. Ein Website-Dienst kann diesen Schritt automatisieren oder dich um einen DNS-Eintrag bitten. Das ACME-Verfahren beschreibt unter anderem HTTP- und DNS-Prüfungen; bei DNS-01 wird ein vorgegebener TXT-Wert unter einem _acme-challenge-Namen veröffentlicht. Kopiere Hostname und Wert aus deinem konkreten Auftrag. Erfinde keinen Beispielwert und überschreibe keinen anderen Verifizierungseintrag. Ob ein Eintrag nach erfolgreicher Prüfung entfernt werden darf oder für spätere Erneuerungen bestehen bleiben soll, klärst du mit dem Dienst, der das Zertifikat verwaltet.
TXT-Host und Verifizierungswert sicher übernehmenNotiere die vollständige aufgerufene Adresse, den Fehlertext und den Zeitpunkt. Prüfe dieselbe Adresse auf einem zweiten Gerät oder über ein anderes Netz, ohne eine Sicherheitswarnung zu übergehen. Ist nur eine Variante betroffen, vergleiche deren DNS-Ziel und Zertifikatsabdeckung. Ein alter DNS-Zwischenspeicher kann noch zu einem bisherigen Server führen; ein für den richtigen Server falsch ausgestelltes Zertifikat wird jedoch nicht durch beliebiges Warten passend. Für den Support sind genaue Beobachtungen nützlicher als mehrere gleichzeitig geänderte Einstellungen. Sende dabei keine Passwörter, privaten Schlüssel oder vertraulichen Zertifikatsdateien.
| Beobachtung | Als Nächstes prüfen |
|---|---|
| Domain wird nicht gefunden | Aktive Nameserver und passende DNS-Einträge |
| Zertifikatsname passt nicht | Aufgerufenen Hostnamen und Zielserver |
| Zertifikat abgelaufen | Erneuerungsstatus beim Website-Dienst |
| Nur www funktioniert nicht | DNS-Ziel und Zertifikat für www separat |
Wenn beide Adressvarianten sicher erreichbar sind, richtest du beim Webdienst die gewünschte Weiterleitung zur Hauptadresse ein. Bei einem HTTPS-Aufruf wird die sichere Verbindung vor der HTTP-Weiterleitungsantwort aufgebaut. Deshalb braucht auch die weiterleitende HTTPS-Adresse ein passendes Zertifikat. Teste Hauptdomain und www jeweils mit http:// und https://. Prüfe außerdem eine Unterseite, damit Weiterleitungen nicht versehentlich alle Besucher auf die Startseite schicken. Eine DNS-Änderung allein erzeugt keine Webweiterleitung. DNSSEC ist wiederum eine andere Technik; deaktiviere es nicht als vermeintliche Reparatur eines TLS-Zertifikatsfehlers.
DNS-Zwischenspeicher und TTL einordnenDie Laufzeit deiner Domain und die Gültigkeit des Website-Zertifikats sind getrennte Vorgänge. Eine verlängerte Domain erneuert kein falsch verwaltetes Zertifikat; ein neues Zertifikat verlängert umgekehrt nicht die Domain. Kläre beim Website-Dienst, ob Zertifikate automatisch erneuert werden und wie du Fehler bemerkst. Prüfe nach einem Hostingwechsel erneut die verwendeten Hostnamen. Vor dem Veröffentlichen einer neuen Adresse gehst du die wichtigsten Aufrufe am Smartphone durch. HTTPS bestätigt dabei keine inhaltliche Qualität oder Vertrauenswürdigkeit eines Angebots. Es ersetzt weder sichere Kontozugänge noch die Pflege deiner Website.
Eine reguläre neue .at-Domain kostet bei atdomain.at 12,99 € Gesamtpreis im ersten Jahr; die Verlängerung liegt derzeit bei 15,99 € Gesamtpreis pro weiterem Jahr. Bei jährlicher Zahlung ergeben drei Jahre zu unveränderten Preisen 44,97 € Gesamtpreis für die Domain. Website-Hosting, Postfächer und zusätzliche Zertifikatsleistungen sind darin nicht enthalten. Erkundige dich beim gewählten Website-Dienst, welche HTTPS-Leistung dessen Tarif umfasst und wer sie betreut. Du kannst deine Domain mit einem passenden bestehenden Dienst verbinden, ohne gleich mehrere Angebote gleichzeitig zu wechseln. Prüfe vor dem Kauf deinen Wunschnamen und plane danach die Verbindung und den HTTPS-Test als eigene Schritte. Für eine neue .at-Domain kannst du alternativ das 3-Jahre-Paket für 39,00 € Gesamtpreis wählen: Registrierung und zwei jährliche Verlängerungen sind enthalten, ohne weitere Zahlung während der Paketlaufzeit. Das spart 5,97 € gegenüber 44,97 € bei jährlicher Zahlung zu heutigen Preisen. Danach bieten wir die Verlängerung zum dann geltenden Jahrespreis an. Keine automatische Kartenabbuchung.
.at-Domain und enthaltene Domainleistungen ansehenAktuelle Registrierungs- und Verlängerungs-Gesamtpreise prüfenDeinen Wunschnamen auf Verfügbarkeit prüfen
So richtest du deine .at-Website mit oder ohne www ein: eine Hauptadresse wählen, beide Hostnamen mit DNS und HTTPS prüfen und Weiterleitungen zu Unterseiten testen.
Weiterlesen ↗
Dein Website-Dienst verlangt einen A-Record oder CNAME? So liest du die DNS-Vorgaben, unterscheidest Hauptdomain und www und prüfst die Verbindung deiner .at-Adresse.
Weiterlesen ↗
So prüfst du einen TXT-Eintrag für deine .at-Domain: aktive Nameserver, Host und Prüfwert richtig zuordnen, vorhandene Mail-Einträge erhalten und den Nachweis kontrollieren.
Weiterlesen ↗